URL admin randomisée : sécurité par l'obscurité
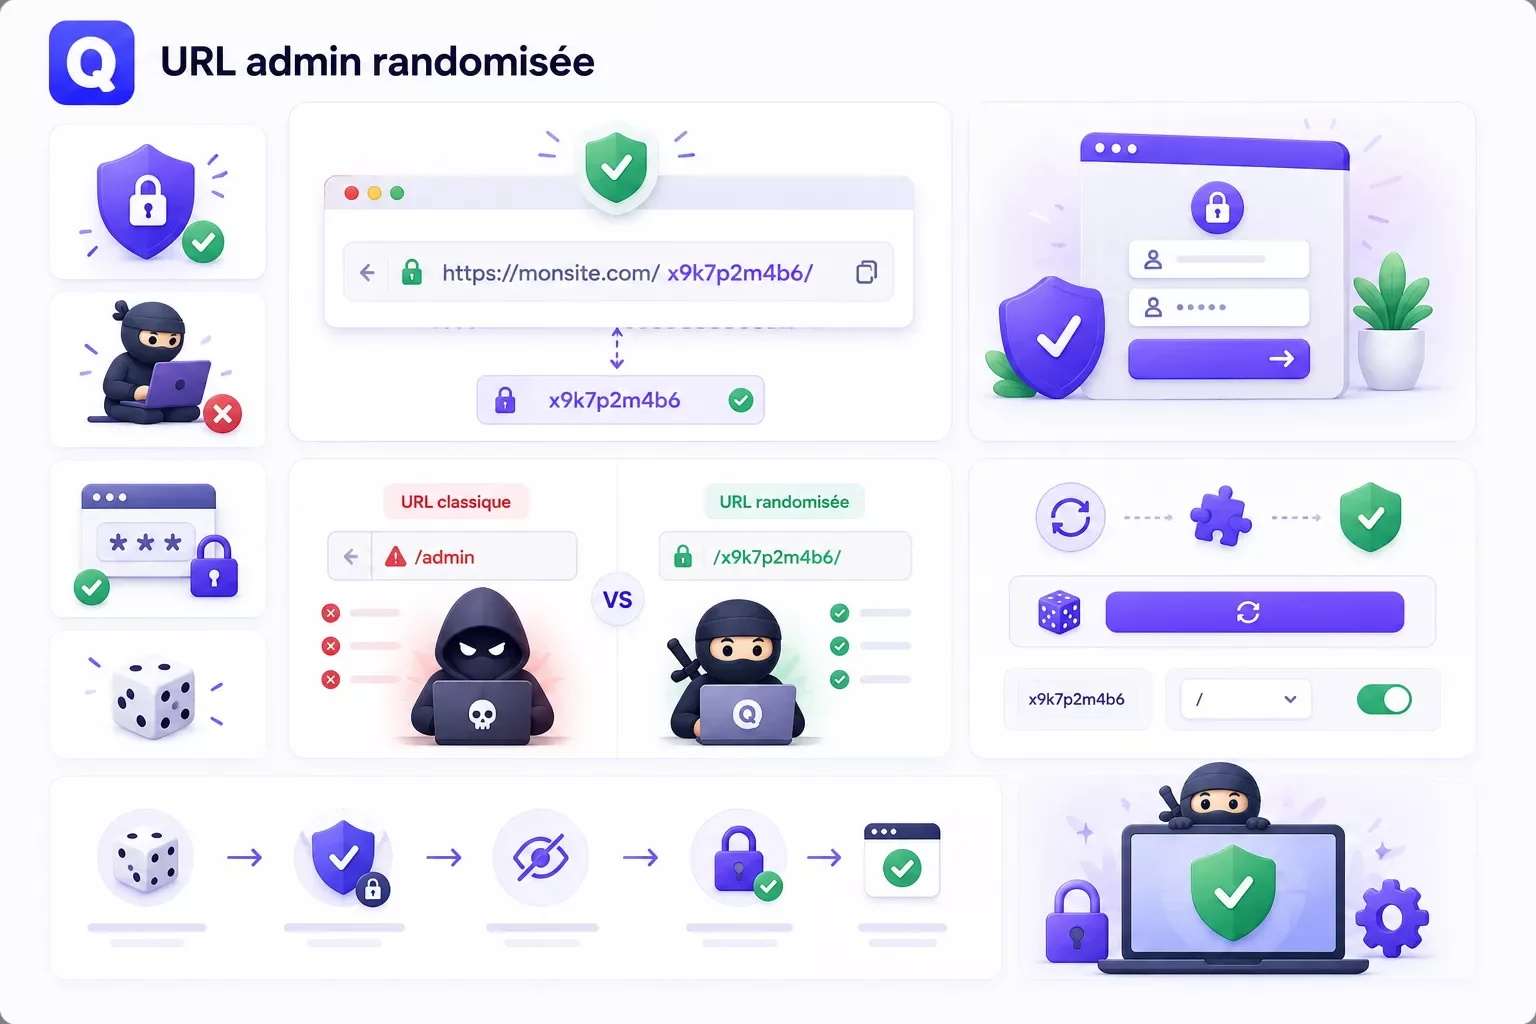
Comment QuietCMS génère une URL admin aléatoire à l'installation pour réduire la surface d'attaque.
La sécurité QuietCMS repose sur des contrôles appliqués aux accès, aux formulaires, aux sessions et aux données affichées. Cette rubrique aide à comprendre leur rôle et leurs limites dans un site réel. Les guides ci-dessous traitent des mécanismes précis, des configurations utiles et des vérifications à effectuer lors d’une personnalisation. Le dossier situé après les extraits replace ces protections dans un raisonnement d’ensemble : permissions, saisies publiques, fichiers, mises à jour et réponse aux incidents. Il distingue les fonctions du moteur des responsabilités de l’hébergement et de l’équipe, sans présenter un logiciel comme invulnérable ni remplacer un audit adapté au projet.
Comment QuietCMS génère une URL admin aléatoire à l'installation pour réduire la surface d'attaque.
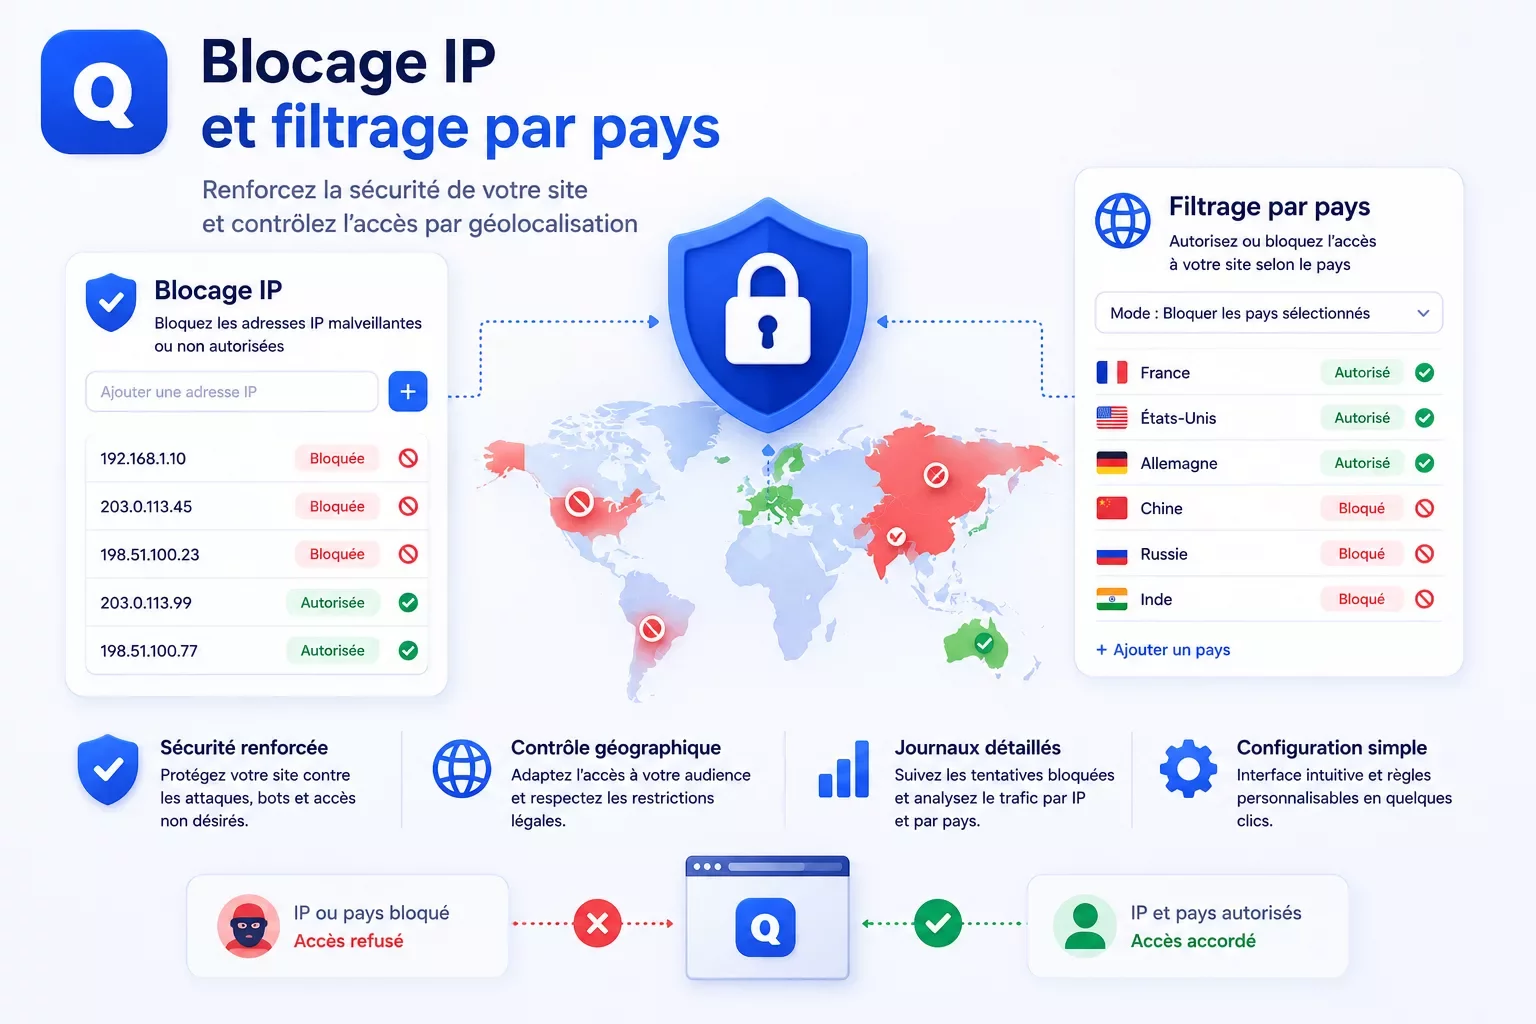
QuietCMS permet de bloquer des IPs individuelles, des sous-réseaux /24 et des pays entiers depuis le back-office. Implémentation et fonctionnement techniq…
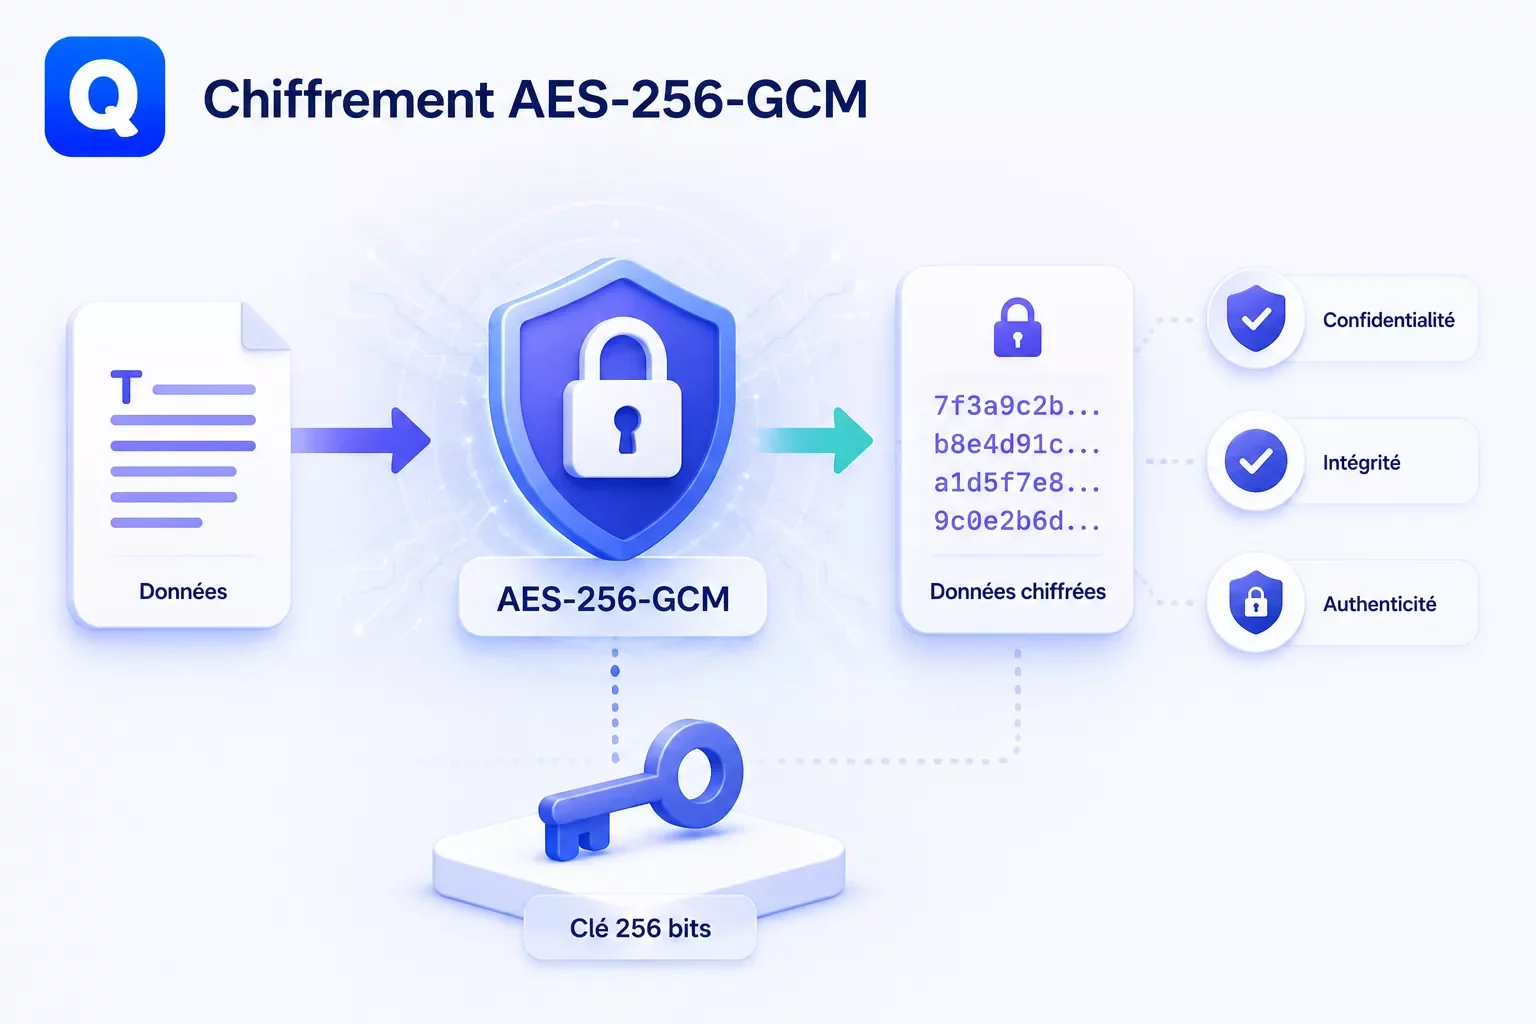
QuietCMS utilise AES-256-GCM pour chiffrer les mots de passe SMTP au repos. Détails techniques de l'implémentation.
HSTS, CSP, Trusted Types : trois en-têtes HTTP que Lighthouse réclame pour sécuriser un site, et comment QuietCMS les active par défaut.
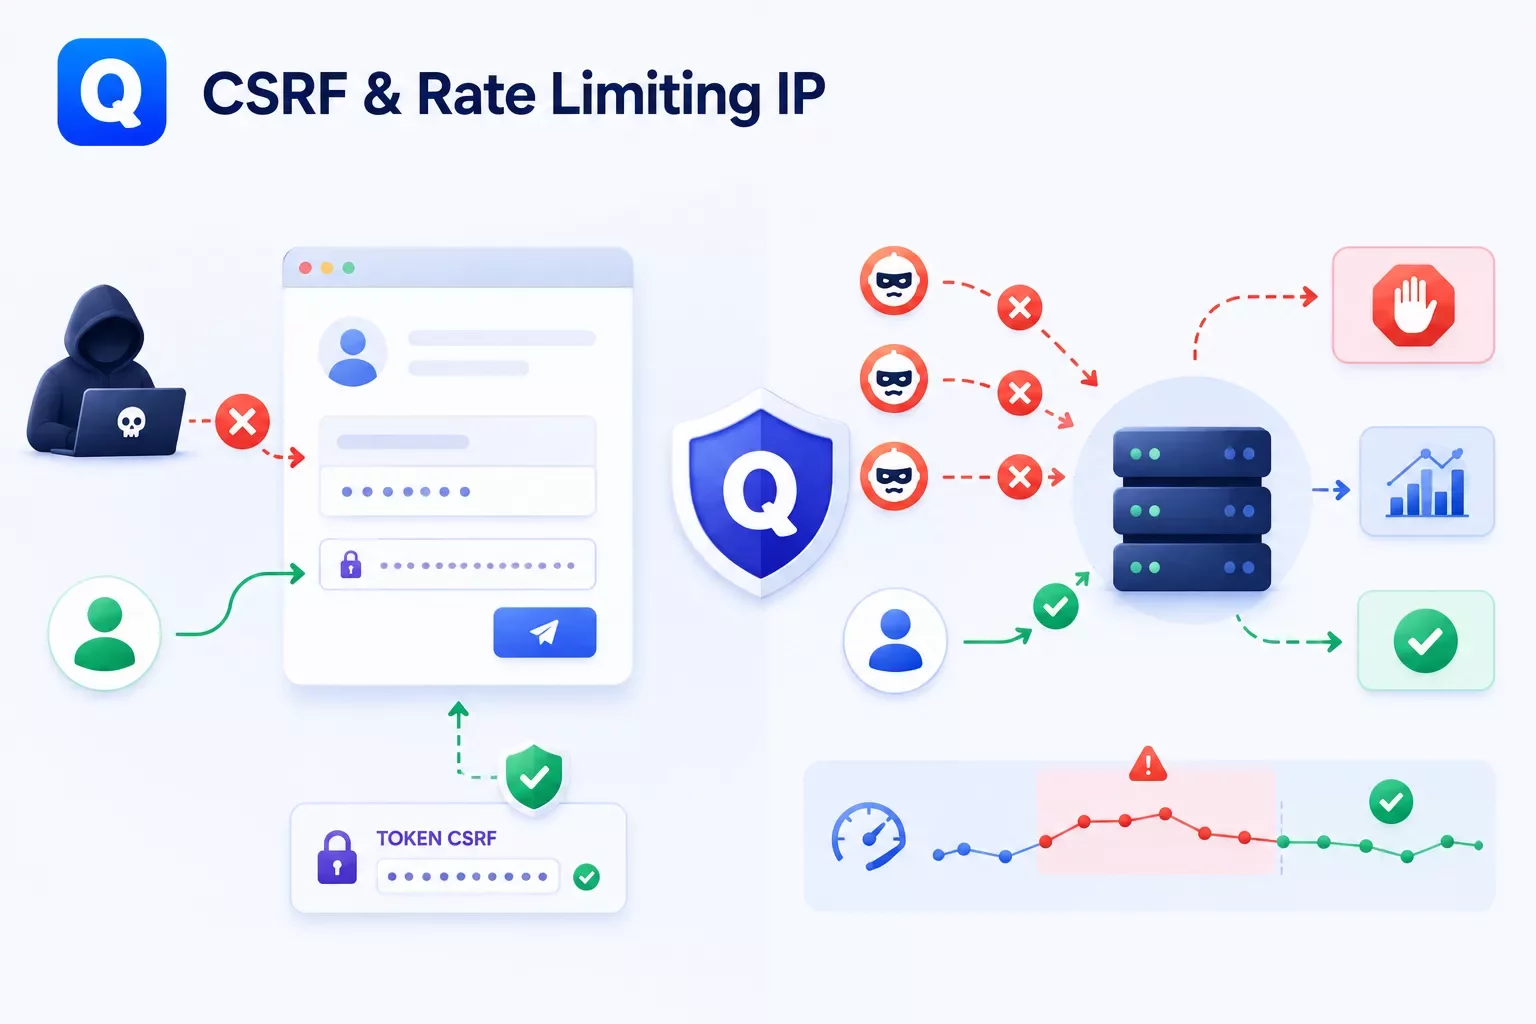
Comment QuietCMS protège ses formulaires avec des tokens CSRF et limite les tentatives de connexion par IP.
La sécurité d’un CMS se lit dans les contrôles appliqués à ses opérations, pas dans une formule générale affichée sur son site. QuietCMS intègre des mécanismes pour les connexions, les formulaires, les sessions et les droits d’accès. Ces protections réduisent des risques identifiés, mais elles ne rendent pas un projet invulnérable. Le thème, les extensions, l’hébergement et les habitudes de l’équipe participent au même ensemble. Une analyse utile commence donc par distinguer les données publiques, les informations d’administration et les actions capables de modifier le site. Une page éditoriale doit pouvoir être consultée sans ouvrir l’accès aux fichiers qui la décrivent. Une opération de gestion doit vérifier l’identité et les permissions avant d’accepter une modification. Un formulaire public doit traiter chaque valeur comme une donnée non fiable, même si son interface semble limiter les choix. Le navigateur facilite la saisie ; il ne constitue pas une barrière de sécurité. L’intérêt d’un socle commun est d’éviter que chaque nouveau thème réinvente ces contrôles. Le développeur réutilise les fonctions du moteur, puis vérifie que sa personnalisation ne les contourne pas. La documentation sert à comprendre leurs limites et leurs conditions d’application. Elle doit aussi préciser ce qui reste à configurer sur le serveur. Une protection présente dans le code mais désactivée par une configuration incohérente ne répond pas au besoin réel du site.
L’écran de connexion concentre un risque évident : des tentatives répétées pour obtenir un accès administrateur. QuietCMS possède une limitation des essais et un mécanisme de vérification des mots de passe hachés. Le mot de passe n’a pas à être conservé en clair pour permettre une authentification. Lorsqu’une personne se connecte, le système vérifie la valeur fournie contre l’empreinte enregistrée. La qualité du mot de passe reste néanmoins importante : un mécanisme de stockage sérieux ne transforme pas un secret facile à deviner en secret robuste. Les comptes doivent être nominatifs lorsque plusieurs personnes travaillent sur le projet. Cette organisation permet de retirer un accès sans obliger toute l’équipe à partager une nouvelle identité. Un chemin d’administration personnalisé peut réduire le bruit de certains robots, mais il ne remplace ni l’authentification ni le contrôle des permissions. Cette adresse peut être découverte par d’autres moyens ; le site doit rester protégé dans cette situation. Les tentatives bloquées et les événements importants doivent pouvoir être examinés pour distinguer une erreur de saisie d’un comportement suspect. Il faut également prévoir le cycle de vie des accès : création, changement de rôle, départ d’un prestataire et récupération de compte. La sécurité de la messagerie utilisée pour ces opérations compte autant que celle du CMS. Une procédure documentée évite qu’une urgence conduise à désactiver temporairement des protections sans savoir comment les rétablir.
Une session relie les requêtes successives d’un utilisateur après son authentification. Sa protection concerne donc une période plus longue que le seul écran de connexion. Les paramètres du cookie, le renouvellement de l’identifiant et la fermeture de session participent à cette continuité. Une personnalisation ne doit pas ouvrir une seconde session portant un autre nom, faute de quoi les données attendues par le site ne se retrouveront pas au bon endroit. Ce défaut peut provoquer des rejets de formulaires ou un comportement d’administration incohérent. Le protocole HTTPS protège le transport, mais il ne suffit pas à déterminer ce qu’une personne a le droit de faire. Cette question relève des rôles et des permissions. Un auteur chargé de publier des articles n’a pas nécessairement besoin de modifier la configuration du serveur ou les comptes des autres utilisateurs. Les restrictions doivent être vérifiées côté serveur, au moment où l’action est exécutée. Masquer un bouton dans le menu n’interdit pas à quelqu’un d’appeler directement son adresse. La recette doit donc essayer les parcours avec plusieurs niveaux d’accès, y compris les tentatives d’opérations non autorisées. Une équipe gagne à définir les permissions nécessaires pour chaque mission avant de distribuer les comptes. Les accès inutilisés se retirent, et les comptes collectifs se limitent. Cette organisation réduit les erreurs ordinaires autant que les conséquences d’un compte compromis.
Un jeton CSRF aide le serveur à vérifier qu’une soumission correspond au contexte de session attendu. Il ne prouve pas à lui seul que le contenu du message est légitime ou que l’utilisateur possède toutes les permissions nécessaires. Le contrôle doit comparer un jeton fourni à une valeur réellement créée dans la session. Deux valeurs vides ne doivent jamais suffire à valider la requête. Le formulaire et son point de traitement doivent aussi utiliser la même session ; autrement, une valeur correcte à l’affichage devient introuvable lors de l’envoi. Le cache exige une attention particulière : un formulaire associé à une session ne doit pas distribuer le même contexte à tous les visiteurs. Dans un thème personnalisé, utiliser le moteur natif réduit le risque de contourner ces règles. Les champs obligatoires, les types de valeurs et les adresses électroniques se valident ensuite indépendamment. Un contrôle de longueur protège également les traitements contre des entrées disproportionnées. Les redirections de fin de soumission restent limitées au site afin d’éviter qu’un champ caché ne devienne un outil de renvoi vers une destination extérieure. La recette inclut une soumission normale, un jeton absent, un jeton incorrect et une valeur de type inattendu. Elle vérifie aussi la présence d’un retour compréhensible pour le visiteur. Un refus de sécurité qui laisse une page blanche peut pousser à supprimer le contrôle plutôt qu’à corriger la véritable cause du problème.
Les valeurs affichées dans une page doivent être traitées selon leur contexte. Un texte destiné à un attribut HTML ne se protège pas de la même manière qu’une donnée intégrée dans un script ou qu’un fragment de contenu éditorial autorisé. L’échappement évite qu’une valeur ordinaire soit interprétée comme une balise ou une instruction. Il faut le placer à la sortie, au moment où le contexte de rendu est connu, et ne pas supposer qu’une donnée enregistrée est automatiquement sûre. Une extension peut introduire une nouvelle source d’entrée, un import peut conserver des balises inattendues et une ancienne valeur peut avoir été créée avant un contrôle récent. Le CMS et le thème se partagent donc la responsabilité de rendre explicite ce qui est du texte et ce qui est du HTML autorisé. Côté navigateur, une politique CSP limite les ressources et les scripts pouvant s’exécuter. QuietCMS utilise des nonces pour identifier les scripts autorisés dans ses pages. Ajouter un bloc JavaScript sans reprendre le nonce attendu peut bloquer une fonction pourtant correcte. La bonne correction consiste à respecter cette politique, pas à l’assouplir globalement pour faire disparaître un message de console. Les styles, les images et les connexions externes obéissent aussi à leurs directives. Un contrôle dans le navigateur doit accompagner la validation PHP, car un fichier syntaxiquement valide peut produire des ressources refusées par la politique de sécurité.
Un fichier envoyé dans une médiathèque ne doit pas être accepté sur la seule foi de son nom. Son type, sa taille et son traitement doivent correspondre aux formats prévus par l’application. Une image peut contenir des données ou des instructions inattendues, notamment lorsqu’il s’agit d’un format vectoriel. Le moteur doit appliquer ses opérations de validation et d’assainissement, puis conserver les fichiers dans un emplacement adapté. Les dossiers de contenus et de configuration n’ont pas vocation à être consultés directement depuis le navigateur. Leur protection dépend notamment des règles du serveur web. Sur Apache, les fichiers de configuration prévus par le projet participent à cette protection ; sur un autre serveur, les règles équivalentes doivent être mises en place. Le serveur PHP de développement ne reproduit pas toutes ces dispositions. Une recette locale réussie ne valide donc pas automatiquement l’exposition publique des dossiers. Il faut contrôler les réponses obtenues pour les chemins sensibles après déploiement. Les sauvegardes constituent un autre point d’attention. Une archive placée au mauvais endroit peut contenir des informations d’administration, des messages de formulaire ou des paramètres de messagerie. Elle doit être conservée hors de la partie publique et ne pas rejoindre les ressources destinées au thème. Les noms de fichiers, les textes alternatifs et les métadonnées servent à retrouver les médias ; ils ne doivent jamais contenir de secrets techniques ni d’informations personnelles inutiles à la publication.
Une mise à jour doit préserver les adaptations utiles sans figer les défauts d’une ancienne version. La comparaison avec le moteur de référence permet de repérer les corrections disponibles, puis de vérifier leurs dépendances. Remplacer seulement un fichier visible peut laisser une fonction récente appeler une classe absente ou une ancienne méthode. À l’inverse, recopier tout le dossier d’installation peut écraser les réglages et les données du site. La préparation distingue donc les fichiers du logiciel, ceux du thème et ceux de l’exploitation quotidienne. Une sauvegarde et une procédure de retour arrière doivent exister avant le transfert. Les contrôles portent sur les accès, les formulaires, les parcours publics et les interfaces de gestion. Il faut également vérifier que la nouvelle version respecte les règles du serveur, la version de PHP et les extensions requises. Les journaux aident à détecter les erreurs qui ne se voient pas immédiatement dans le navigateur. Une absence d’erreur apparente ne prouve pas qu’une notification a été distribuée ou qu’une permission a été refusée correctement. Les tests doivent inclure les situations d’échec attendues. Un formulaire qui signale toujours un succès, même lorsque son transport d’e-mail échoue, donne une fausse impression de fiabilité. La maintenance doit rendre ces écarts observables, tout en évitant d’exposer au public des détails sensibles sur la configuration. La sécurité se vérifie dans les parcours, pas seulement dans la liste des fonctionnalités.
Une équipe doit savoir quoi conserver, quoi suspendre et qui prévenir lorsqu’un comportement suspect apparaît. La première étape consiste à décrire les faits observables : période concernée, chemins touchés, comptes utilisés et effets constatés. Il faut éviter de modifier simultanément plusieurs éléments sans garder de trace, car cela rend l’origine du problème plus difficile à comprendre. Les journaux et les sauvegardes peuvent aider à reconstituer la situation, à condition de ne pas les remplacer pendant l’intervention. Si une exposition est possible, les accès concernés se réévaluent et les secrets compromis se remplacent par la procédure appropriée. La restauration ne doit pas ramener la cause du défaut avec les anciens fichiers. Un état connu et vérifié vaut mieux qu’une copie choisie uniquement parce qu’elle est récente. La remise en service s’accompagne de contrôles sur les parcours qui ont été affectés et sur les protections associées. Les obligations éventuelles de notification dépendent de la nature des données et du contexte de l’incident ; elles ne se déduisent pas d’un simple message technique. Une documentation d’exploitation doit préciser les contacts et les décisions à escalader. Le retour d’expérience sert ensuite à améliorer un contrôle, une sauvegarde ou un processus de livraison. Il ne consiste pas à promettre qu’un incident ne pourra plus jamais se produire, mais à réduire sa probabilité et à rendre ses conséquences plus maîtrisables.
Une recette de sécurité doit utiliser des comptes et des contenus prévus pour le test. Les identifiants réels, les secrets de production et les messages de visiteurs n’ont pas besoin d’être copiés pour vérifier un contrôle de permission. L’environnement peut conserver la structure du site tout en remplaçant les données sensibles. Les notifications sont interceptées afin de contrôler leur destinataire et leur format sans les distribuer. Les scénarios doivent être décrits avant leur exécution : utilisateur non connecté, auteur sans droit de configuration, requête sans jeton et valeur de formulaire invalide. Pour chacun, l’équipe note le résultat attendu et la réponse obtenue.